На этом сайте внешние ссылки могут открываться через промежуточную страницу. Сначала посетитель видит адрес сайта, на который собирается перейти, затем нажимает ссылку продолжения. За эту часть отвечает небольшой файл go.php.
Автоматическую замену ссылок я уже описал в статье о скрипте на JavaScript. Здесь разберём обработчик: как он получает адрес, зачем проверяет источник перехода и почему на странице нет таймера.
Как устроен переход
Посетитель нажимает внешнюю ссылку в статье. Вместо чужого сайта сначала открывается адрес примерно такого вида:
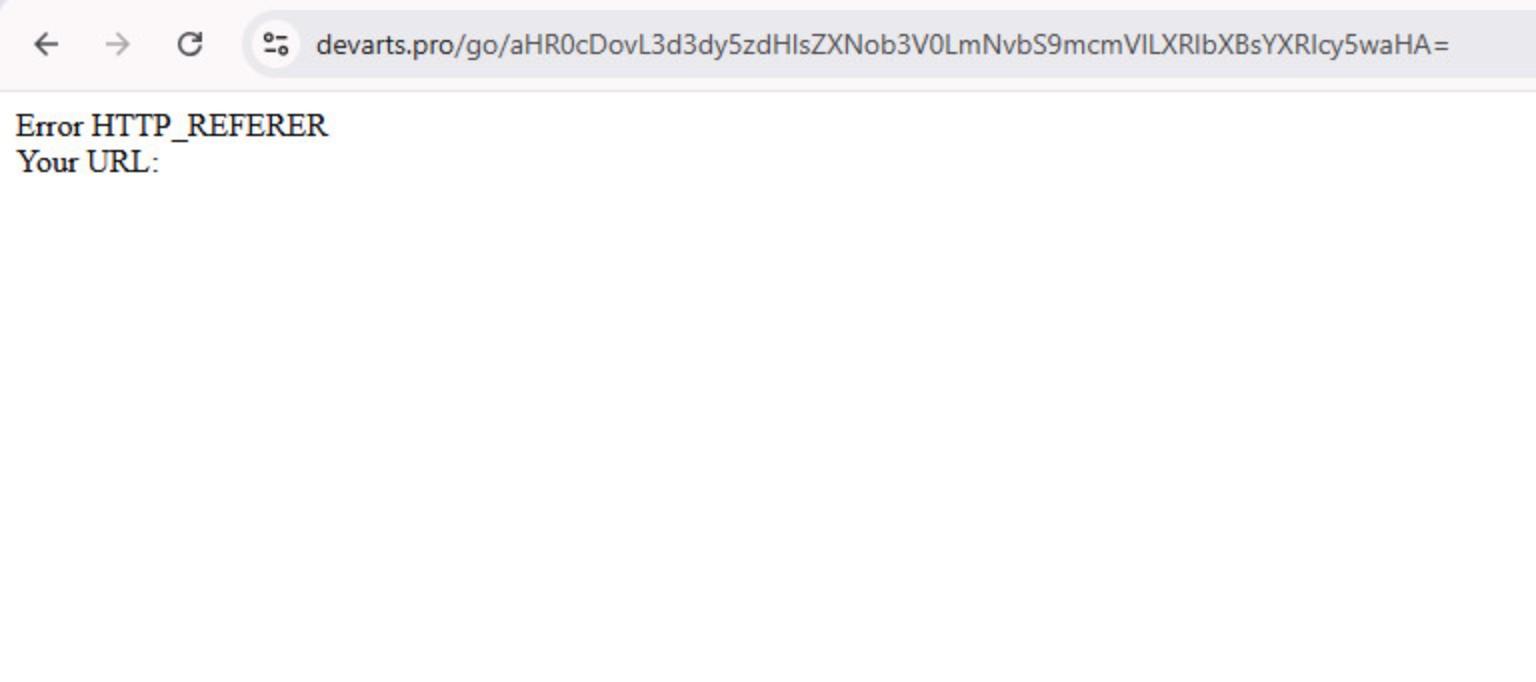
На скриншоте видно, как выглядит такая ссылка в адресной строке. Здесь она открыта напрямую, поэтому обработчик показывает ошибку. Ниже разберём, зачем нужна эта проверка.
Правило в .htaccess передаёт последнюю часть адреса в go.php:
Эти строки размещаются перед стандартными правилами WordPress. Для обработчика такой переход равнозначен открытию:
PHP получает значение go, восстанавливает исходную ссылку и показывает страницу продолжения. Адрес передаётся в Base64. Это кодирование, а не шифрование: исходную ссылку можно восстановить.
Зачем проверять, откуда пришёл посетитель
Обработчик находится по публичному адресу. Без дополнительных проверок его можно открывать напрямую, подставляя свои ссылки.
Хостинг-провайдер сообщил об аномальной активности на сайте и потребовал разобраться, иначе пригрозил блокировкой. Оказалось, кто-то гонял свой трафик через мой go.php. Это был скорее случай злоупотребления открытым обработчиком, чем полноценный взлом, но меры пришлось принимать в авральном режиме.
Решил ограничить доступ: переходишь по ссылке с этого сайта — проходи дальше. Открываешь скопированный адрес напрямую — получаешь отказ. Для проверки использовал HTTP_REFERER, в котором браузер передаёт адрес страницы, откуда пришёл посетитель.
Однако у Referer есть нюанс: браузер или расширение могут его не передать. Из-за этого проверка иногда блокировала обычных читателей. Поэтому дополнил её заголовком Sec-Fetch-Site: значение same-origin позволяет определить переход с этого же сайта, даже когда Referer отсутствует.
Теперь достаточно одного из двух признаков: разрешённого адреса в Referer или значения same-origin. Это помогает пропускать обычные переходы и отсекать прямое открытие ссылки.
Проверка источника перехода
В начале go.php проверяем два условия: в Referer указан разрешённый домен либо браузер передал Sec-Fetch-Site: same-origin. Достаточно выполнения одного из них:
Для установки на другом сайте замените домены в allowedHosts. Здесь проверяется именно название сайта из Referer. Просто искать слово devarts.pro во всей строке нельзя: оно может оказаться в параметрах чужой ссылки.
Такая проверка ограничивает обычные прямые обращения, но не заменяет полноценную защиту. Заголовки можно подделать отдельным запросом. Если браузер или расширение уберёт оба заголовка, переход тоже будет отклонён.
Получаем и проверяем ссылку
После проверки источника нужно убедиться, что обработчик получил корректный адрес. Проверяем параметр go, декодируем его и разрешаем только ссылки с http:// или https://.
Переменная url содержит восстановленную ссылку. Переменная safeUrl нужна для вывода на странице: специальные символы в адресе не должны превращаться в HTML-код.
Показываем промежуточную страницу
На моём сайте страница выглядит так:
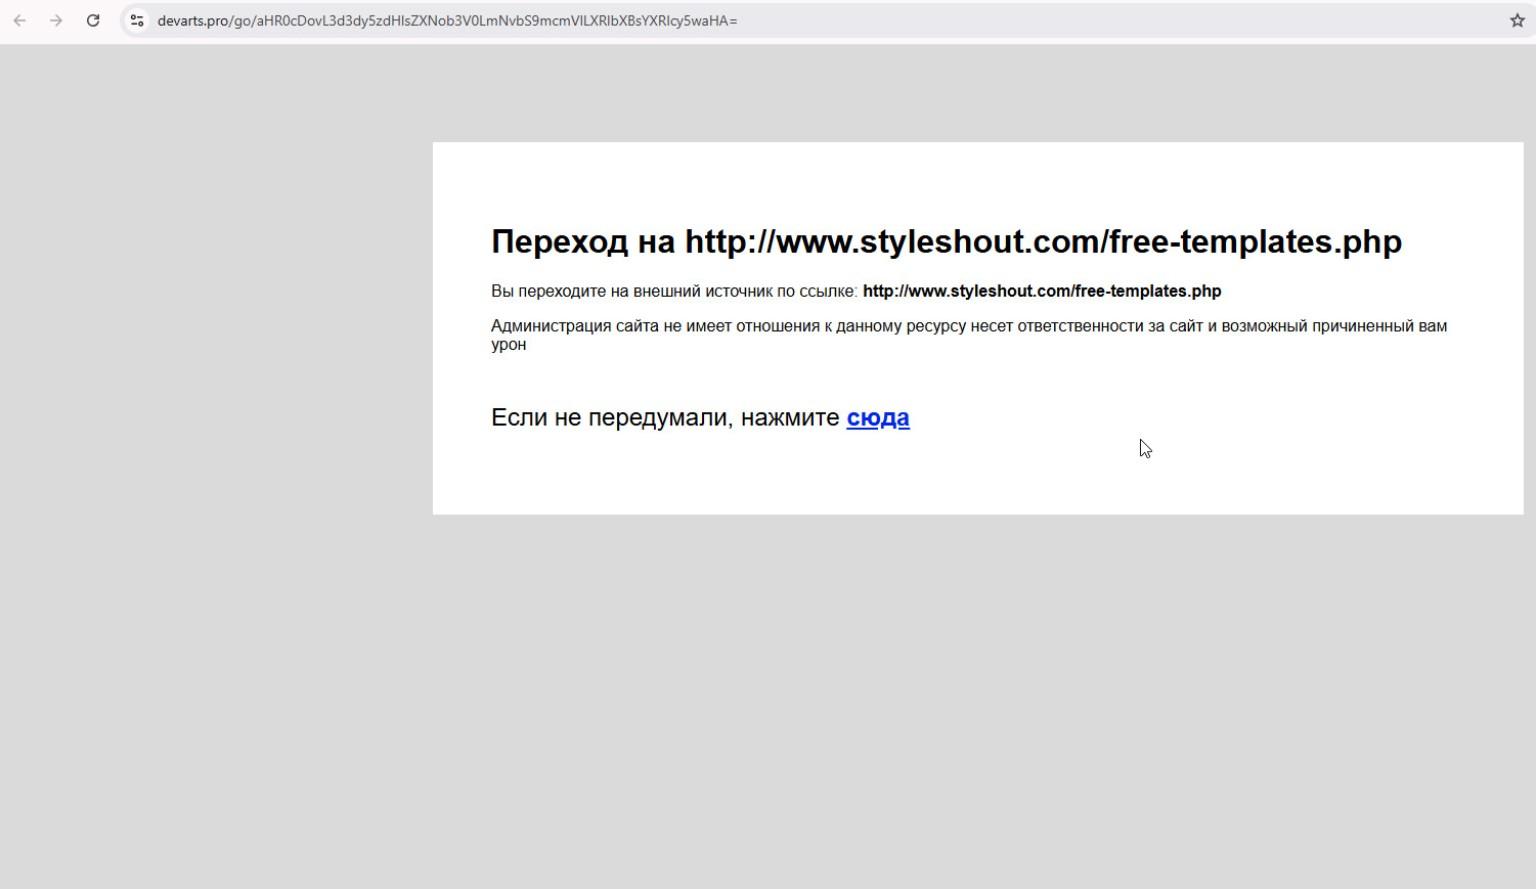
Адрес назначения показан отдельно, а ниже расположена ссылка продолжения. На скриншоте она подписана «сюда». В примере ниже использую более понятный текст — «Перейти на сайт».
После PHP-проверок выводим обычную HTML-страницу:
Все три фрагмента размещаются последовательно в одном файле go.php. Первый открывает PHP, второй продолжает проверки, третий закрывает PHP и выводит страницу.
В примере нет рекламного скрипта: его код зависит от используемой сети. Уведомление о рекламной вкладке должно соответствовать тому, что действительно происходит при нажатии. На скриншоте показано существующее оформление; пример кода — упрощённый вариант с понятной ссылкой и уведомлением.
Почему здесь нет таймера
В первоначальном варианте обработчик автоматически отправлял посетителя дальше через пять секунд. Позже я отказался от этого поведения.
Причина связана с рекламой. На промежуточной странице используется clickunder — рекламный скрипт, который срабатывает при нажатии. При автоматическом переходе посетитель мог просто дождаться окончания таймера и уйти на нужный сайт без клика.
Поэтому теперь продолжение происходит вручную. Посетитель видит адрес назначения и нажимает «Перейти на сайт».
Речь идёт о нажатии на ссылку продолжения. Просить посетителя специально кликать по рекламным объявлениям для поддержки сайта не нужно.
Почему реклама вынесена на отдельную страницу
Промежуточную страницу можно использовать для рекламных форматов, которыми не хочется перегружать основные статьи. Читатель изучает материал, а реклама появляется на отдельном этапе перехода.
При этом отдельная страница не делает любой формат допустимым. Нужно учитывать правила рекламной сети и то, насколько реклама мешает посетителю. Ссылка продолжения должна быть заметной, а рекламные элементы не должны маскироваться под неё.
Как проверить работу
- Нажать внешнюю ссылку в статье — должна открыться промежуточная страница.
- Проверить показанный адрес и нажать «Перейти на сайт» — должен открыться нужный ресурс.
- Убедиться, что без нажатия автоматического перехода нет.
- Скопировать адрес /go/… и вставить в новую вкладку — обычный прямой переход должен быть отклонён.
- Проверить отсутствие параметра go при разрешённом источнике перехода — обработчик должен сообщить, что адрес не указан. При прямом открытии без заголовков он раньше остановится на проверке источника.
JavaScript отвечает за замену внешних ссылок в статьях. go.php получает адрес, проверяет запрос и показывает посетителю страницу перехода.


Добавить комментарий